

Vulnerability assessment, cos’è e perché è utile farlo almeno una volta l’anno
Ogni infrastruttura IT può avere dei punti deboli. Alcuni sono noti e già gestiti; altri sono invisibili fino a quando qualcuno, un hacker o un sistema di scansione, non li trova.
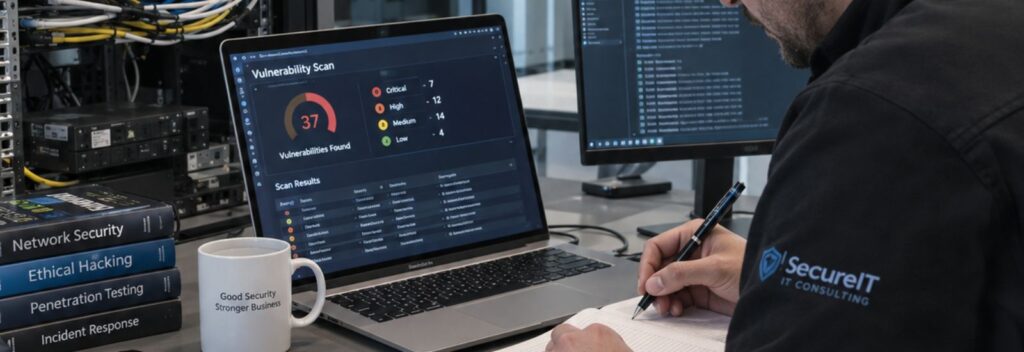
Il vulnerability assessment è il processo sistematico per trovare questi punti deboli prima che lo facciano gli attaccanti: una scansione dell’infrastruttura che identifica le vulnerabilità presenti, le classifica per gravità e produce un report con le azioni prioritarie da intraprendere.
Non è un’attività una tantum. È una pratica che dovrebbe essere ripetuta con regolarità, almeno annuale, perché le vulnerabilità cambiano continuamente: nuovi software, nuove versioni, nuove falle scoperte ogni giorno.
Cos’è una vulnerabilità
Una vulnerabilità è una debolezza in un sistema informatico che può essere sfruttata da chi attacca per ottenere accesso non autorizzato, compromettere dati, interrompere servizi o diffondere malware.
Le vulnerabilità possono essere di natura diversa:
- software non aggiornato con falle di sicurezza note e non ancora patchate
- configurazioni errate, servizi esposti su internet senza necessità, permessi troppo permissivi, impostazioni predefinite mai modificate
- credenziali deboli o predefinite su dispositivi di rete, server, applicazioni
- servizi non necessari attivi che ampliano inutilmente la superficie di attacco
- componenti software obsoleti e non più supportati dai produttori
Molte di queste vulnerabilità sono note, esistono database pubblici come il CVE (Common Vulnerabilities and Exposures) che le catalogano e gli hacker le usano attivamente, spesso in modo automatizzato, per trovare sistemi esposti.
Come funziona un vulnerability assessment
Il processo si articola in fasi distinte.
Definizione del perimetro
Prima della scansione, si definisce cosa viene analizzato: tutti i dispositivi della rete locale, i server, i servizi esposti su internet, le applicazioni web, i sistemi cloud. Il perimetro dipende dalla struttura dell’infrastruttura e dagli obiettivi dell’assessment.
Scansione automatizzata
Strumenti specializzati analizzano i sistemi nel perimetro definito, confrontando le versioni software e le configurazioni rilevate con i database di vulnerabilità noti. La scansione produce un elenco grezzo di potenziali vulnerabilità, con le informazioni tecniche su ognuna.
Analisi e classificazione
Non tutte le vulnerabilità hanno lo stesso peso. La fase di analisi classifica i risultati per gravità (critica, alta, media, bassa) in base a fattori come la facilità di sfruttamento, l’impatto potenziale e il contesto specifico dell’infrastruttura. Una vulnerabilità critica su un server esposto su internet ha una priorità molto diversa da una vulnerabilità bassa su un sistema interno non accessibile dall’esterno.
Report e piano di rimedio
Il risultato finale è un report che descrive le vulnerabilità trovate, la loro gravità e le azioni consigliate per risolverle in ordine di priorità. Il report è il punto di partenza per il piano di rimedio: aggiornamenti da installare, configurazioni da correggere, servizi da disattivare.
Vulnerability assessment vs penetration test
I due termini vengono spesso confusi. La differenza è sostanziale.
Il vulnerability assessment identifica e classifica le vulnerabilità presenti, è un’attività di inventario e classificazione del rischio. Il penetration test va oltre, un esperto di sicurezza tenta attivamente di sfruttare le vulnerabilità trovate, simulando un attacco reale, per verificare fin dove potrebbe arrivare un attaccante.
Il vulnerability assessment è più veloce, meno invasivo e adatto a essere ripetuto con frequenza. Il penetration test è più approfondito, richiede più tempo e competenze specializzate, e si fa tipicamente con meno frequenza o quando si vuole verificare la tenuta dell’infrastruttura in modo più realistico.
Per la maggior parte delle PMI, un vulnerability assessment periodico è il punto di partenza più pratico e sostenibile.
Perché farlo almeno una volta l’anno
L’infrastruttura IT di un’azienda non è statica. Cambiano i software, vengono aggiunti nuovi dispositivi, cambiano le configurazioni, vengono scoperte nuove vulnerabilità nei prodotti in uso. Una scansione fatta 18 mesi fa fotografa una situazione che probabilmente non esiste più.
La frequenza minima consigliata è annuale ma per le aziende con infrastrutture più complesse o con requisiti normativi stringenti, la cadenza semestrale o trimestrale è più appropriata.
Un vulnerability assessment è anche esplicitamente richiesto o fortemente raccomandato da diversi standard e normative:
- NIS2 richiede misure di gestione del rischio che includono la valutazione periodica delle vulnerabilità
- ISO 27001 prevede la gestione delle vulnerabilità tecniche come controllo specifico
- il GDPR richiede misure tecniche adeguate per proteggere i dati personali e la conoscenza delle proprie vulnerabilità è un prerequisito
- molti contratti con grandi clienti o con la pubblica amministrazione iniziano a richiedere evidenza di assessment periodici
Cosa fare dopo il vulnerability assessment
Il report non è il punto di arrivo ma è il punto di partenza. Le vulnerabilità critiche e alte devono essere indirizzate con priorità. Quelle medie e basse vanno pianificate nel tempo.
L’approccio corretto non è cercare di risolvere tutto subito, anche perché spesso non è possibile, ma avere un piano di rimedio strutturato con priorità chiare, responsabilità definite e scadenze realistiche.
È anche importante documentare il processo, avere evidenza scritta delle vulnerabilità trovate, delle azioni intraprese e delle tempistiche è utile sia per la gestione interna che per eventuali audit o richieste normative.
Il vulnerability assessment di Easy Pc
In Easy Pc eseguiamo vulnerability assessment per infrastrutture aziendali di ogni dimensione: dalla scansione dei sistemi interni ai servizi esposti su internet, dalle applicazioni web alle configurazioni cloud. Il risultato è un report chiaro, con le vulnerabilità classificate per priorità e le azioni consigliate per risolverle.
Per i clienti con contratto di assistenza IT gestita, il vulnerability assessment è integrato nel ciclo di manutenzione periodica, così l’infrastruttura viene monitorata nel tempo, non solo fotografata una volta l’anno.
Vuoi sapere se la tua infrastruttura è esposta?